
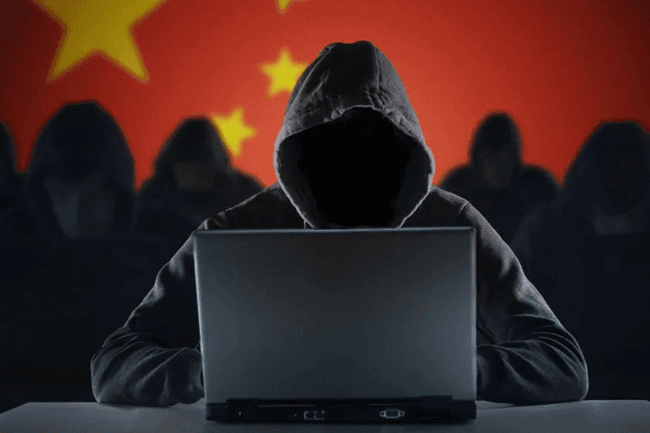
WASHINGTON DC – Sebuah kelompok hacker asal China dilaporkan menyamar sebagai pakar akal imitasi (AI) Amerika Serikat (AS), termasuk seorang mantan pejabat pemerintah. Taktik ini digunakan untuk mencuri email para ahli AI yang tersebar di berbagai lembaga think tank, universitas, serta organisasi lainnya. Temuan ini diungkapkan oleh perusahaan keamanan siber Proofpoint pada Kamis (1/10/2026).
Dalam kampanye terbarunya, kelompok peretas yang dijuluki “TA419” ini melancarkan aksinya dengan mengirimkan email yang seolah-olah dikirim oleh para pakar AI atau tokoh tata negara. Salah satu nama yang dicatut adalah Lynne Parker, mantan Wakil Direktur Utama di Kantor Kebijakan Sains dan Teknologi Gedung Putih.
Dalam kampanye terbarunya, kelompok peretas yang dijuluki “TA419” ini melancarkan aksinya dengan mengirimkan email yang seolah-olah dikirim oleh para pakar AI atau tokoh tata negara. Salah satu nama yang dicatut adalah Lynne Parker, mantan Wakil Direktur Utama di Kantor Kebijakan Sains dan Teknologi Gedung Putih.
Melalui email palsu tersebut, para peretas biasanya menawarkan kolaborasi atau inisiatif bertema AI. Ujung-ujungnya, korban akan diarahkan ke sebuah situs web yang dirancang khusus untuk mencuri kata sandi.
Proofpoint enggan membeberkan secara spesifik siapa saja yang menjadi target operasi ini, sebagaimana dilansir Reuters. Mereka hanya menyebut bahwa sasaran peretasan mencakup para pakar yang menangani regulasi AI, kontrol ekspor, dan strategi AI nasional.
Melihat target yang sangat spesifik, melibatkan kurang dari 10 individu di beberapa organisasi, Proofpoint menyimpulkan bahwa operasi ini menunjukkan kepentingan intelijen dalam pembuatan kebijakan AS dibandingkan sekadar pencurian teknologi semata.
Praktik peretasan ini sebenarnya bukan hal baru. Proofpoint mencatat bahwa sejak 2025, TA419 secara rutin berupaya mencuri kata sandi dari para profesional yang bekerja di lembaga think tank, kontraktor pertahanan, universitas, hingga firma hukum, baik di AS maupun Jepang.
Kesaksian korban dan tokoh yang dicatut Meski Proofpoint merahasiakan nama-nama target, salah satu korban berhasil diidentifikasi, yakni Alex Engler. Dia adalah mantan pejabat Gedung Putih yang kini memimpin Penn Center on Media, Technology, and Democracy.
Engler mengungkapkan, pada Rabu (30/9/2026), ia menerima email yang menggunakan nama Parker yang mengundangnya untuk bergabung dengan proyek kebijakan AI yang baru.
Namun, Engler segera curiga. Ia menyebut email tersebut terasa sedikit janggal dan tidak jelas. Setelah melakukan pengecekan dengan rekan-rekan di bidangnya, dia baru menyadari bahwa dirinya sedang berhadapan dengan seorang penipu.
Engler sendiri enggan berspekulasi mengenai alasan mengapa ada pihak yang mencoba meretasnya. Sementara itu, Lynne Parker membenarkan bahwa Engler adalah satu dari dua orang yang ia ketahui telah menerima pesan mencurigakan atas namanya pada awal Juli lalu.
Menurut Parker, dugaan bahwa China berada di balik operasi ini sangat masuk akal.
“AS dan China sedang bersaing di bidang AI,” ujar Parker. “Mencoba membuat orang-orang di ruang kebijakan AI untuk mengungkapkan informasi tentang rencana kebijakan AI mereka, jika memang itu tujuannya, bukanlah hal yang mengejutkan,” tambahnya.
Jejak hacker China Atribusi atau kesimpulan bahwa kelompok ini berasal dari China didasarkan pada beberapa bukti. Proofpoint menyoroti jenis malware yang digunakan, infrastruktur internet untuk melancarkan serangan, serta profil para target yang sejalan dengan prioritas pengumpulan data intelijen China.
Hingga laporan ini dirilis, Kedutaan Besar China di Washington belum memberikan komentar terkait temuan tersebut. Namun, Beijing selama ini selalu secara konsisten membantah tuduhan keterlibatannya dalam operasi spionase siber.[]
